كيف تمنع بعض بوتات الذكاء الاصطناعي من استهلاك موارد موقعك
حماية موقعك من بوتات الذكاء الاصطناعي: الدليل الشامل خطوة بخطوة
لماذا يجب أن تهتم بهذا الموضوع الآن وليس غداً
في السنة الماضية، لاحظت شيئاً غريباً في إحصائيات موقعي — ارتفاع مفاجئ في استهلاك الباندويدث مع انخفاض واضح في وقت استجابة الخادم. بعد تحليل مطوّل لملفات السجلات، اكتشفت أن الجاني الرئيسي هو موجة من بوتات الذكاء الاصطناعي التي تزحف على الموقع بشكل مستمر وعشوائي. هذه ليست مشكلتي وحدي — إنها أزمة يعاني منها آلاف أصحاب المواقع العربية اليوم دون أن يدركوا ذلك.
الحقيقة التي يتجاهلها كثيرون هي أن كيف تمنع الذكاء الاصطناعي من استهلاك موارد موقعك أصبح سؤالاً وجودياً لأي موقع يريد البقاء سريعاً وآمناً وفعالاً. هذه البوتات لا تطرق الباب — تقتحمه. وإذا لم تضع حواجز واضحة، ستجد نفسك تدفع فاتورة استضافة مضاعفة مقابل زوار لا يشترون ولا يقرؤون ولا يتفاعلون. زحف البوتات التابعة لشركات الذكاء الاصطناعي أصبح ظاهرة تقنية حقيقية تستحق وقفة جادة من كل مدير موقع.
ما الذي يحدث فعلاً خلف الكواليس؟
قبل أن أشرح لك الحل، دعني أوضح المشكلة بدقة. شركات الذكاء الاصطناعي الكبرى مثل OpenAI وGoogle وAmazon وغيرها، تمتلك بوتات تجمع البيانات من الإنترنت لتدريب نماذجها اللغوية الضخمة. هذه البوتات تزحف على موقعك وتسحب كل المحتوى — مقالاتك، صورك، بياناتك — دون أن تطلب إذناً حقيقياً منك.
المشكلة ليست فقط في سرقة المحتوى، بل في الأثر التقني المباشر:
- استنزاف موارد الخادم: بعض هذه البوتات تطلب مئات الصفحات في الدقيقة الواحدة
- رفع تكاليف الاستضافة: خاصة في الخطط التي تحاسب على الزيارات أو الباندويدث
- إبطاء وقت الاستجابة: مما يؤثر سلباً على تجربة المستخدم وترتيب الموقع في جوجل
- استهلاك حصة قاعدة البيانات: لأن كل طلب يعني استعلاماً حقيقياً على الخادم
الأمر يشبه تماماً أن يكون لديك متجر وتأتي مجموعة من الأشخاص يتصفحون كل منتج دون أن يشتروا شيئاً، بينما يمنعون بحضورهم الزبائن الحقيقيين من الدخول.
ما الذي تحتاجه قبل البدء؟
الخبر الجيد أنك لا تحتاج إلى خبرة برمجية متقدمة. إليك قائمة بكل ما ستحتاجه:
الأدوات الأساسية:
- الوصول إلى لوحة تحكم الاستضافة (cPanel أو Plesk أو مباشرة عبر SSH)
- ملف robots.txt الخاص بموقعك — يمكن تحريره من لوحة ووردبريس أو مباشرة من الاستضافة
- ملف .htaccess إذا كنت تستخدم استضافة Apache
- إضافة Cloudflare أو أي WAF (جدار حماية تطبيقات الويب) من اختيارك
- Google Search Console لمتابعة الزحف الرسمي وتمييزه عن الزحف الضار
- أداة تحليل السجلات مثل AWStats أو GoAccess لفهم من يزور موقعك فعلاً
الأدوات الاختيارية المفيدة:
- إضافة WP Cerber Security أو Wordfence لووردبريس
- خدمة Cloudflare Bot Fight Mode (مجانية في خطتهم الأساسية)
- Nginx Rate Limiting إذا كان خادمك يعمل بـ Nginx
متى يجب أن تتحرك؟ هذه هي الإشارات التحذيرية
لا تنتظر حتى تصل فاتورة استضافة مفاجئة أو حتى تنهار سرعة موقعك. هذه هي العلامات التي تستدعي التدخل الفوري:
إشارات تقنية واضحة:
- ارتفاع مفاجئ في معدل استهلاك CPU أو RAM بدون سبب واضح
- وقت تحميل الصفحات أصبح أبطأ رغم عدم تغيير أي شيء
- فاتورة الاستضافة ارتفعت بدون زيادة حقيقية في الزوار البشريين
- Google Search Console تظهر طلبات زحف غير طبيعية
متى يكون التدخل ضرورياً بشكل خاص:
- عند إطلاق محتوى جديد أو أدوات حصرية تريد حمايتها
- عند التحضير لحملة تسويقية تعتمد على سرعة الموقع
- عند ملاحظة محتواك في إجابات ChatGPT أو Gemini دون إسناد
- عند العمل في مجال تنافسي يعتمد على تفرد المحتوى
الدليل التطبيقي: خطوات حماية موقعك بالتفصيل
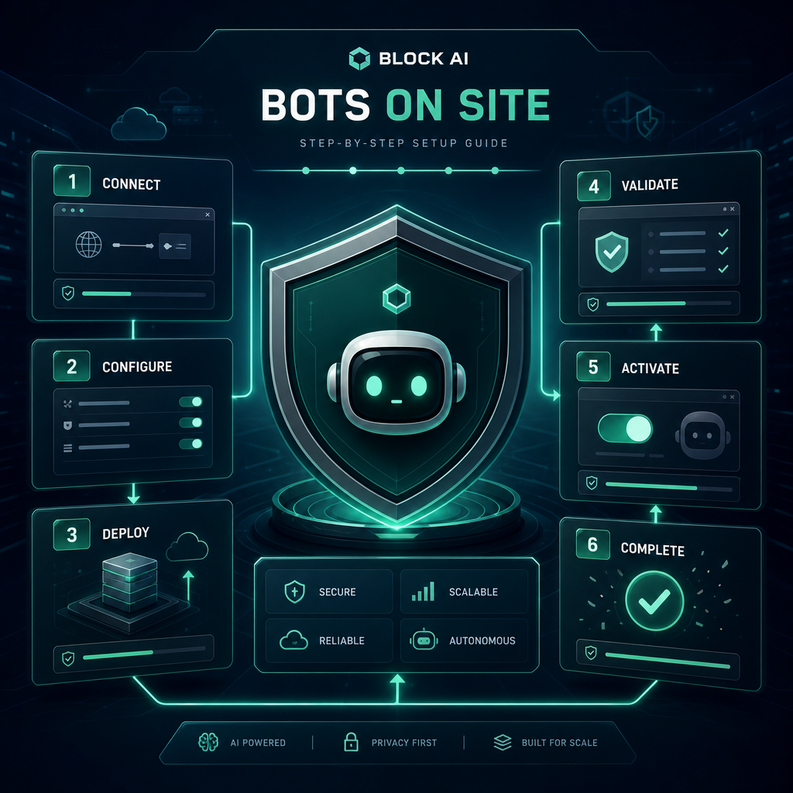
سأعطيك هنا الطريقة الكاملة التي أطبقها شخصياً على مواقعي، مرتبة من الأسهل إلى الأكثر تقدماً.
الخطوة الأولى: تحديث ملف robots.txt
هذه نقطة البداية. افتح ملف robots.txt الخاص بموقعك وأضف هذه القواعد:
“` User-agent: GPTBot Disallow: /
User-agent: ChatGPT-User Disallow: /
User-agent: CCBot Disallow: /
User-agent: anthropic-ai Disallow: /
User-agent: Claude-Web Disallow: /
User-agent: Google-Extended Disallow: /
User-agent: PerplexityBot Disallow: /
User-agent: Bytespider Disallow: / “`
تنبيه مهم: ملف robots.txt هو اتفاقية شرف وليس حاجزاً تقنياً. البوتات المحترمة تحترمه، لكن بعض البوتات الخبيثة تتجاهله تماماً. لهذا ننتقل للخطوة التالية.
الخطوة الثانية: الحجب عبر .htaccess
هذا هو الحاجز التقني الحقيقي. أضف هذا الكود في ملف .htaccess:
“`apache
Block AI Crawlers
SetEnvIfNoCase User-Agent “GPTBot” bad_bot SetEnvIfNoCase User-Agent “CCBot” bad_bot SetEnvIfNoCase User-Agent “anthropic-ai” bad_bot SetEnvIfNoCase User-Agent “Claude-Web” bad_bot SetEnvIfNoCase User-Agent “PerplexityBot” bad_bot SetEnvIfNoCase User-Agent “Bytespider” bad_bot SetEnvIfNoCase User-Agent “Google-Extended” bad_bot
الخطوة الثالثة: تفعيل حماية Cloudflare
إذا لم تكن تستخدم Cloudflare بعد، هذا هو الوقت المناسب. بعد ربط موقعك بالخدمة:
- اذهب إلى Security > Bots
- فعّل خاصية Bot Fight Mode
- في الخطة المدفوعة، يمكنك استخدام Super Bot Fight Mode الذي يكتشف البوتات تلقائياً
الخطوة الرابعة: إعداد قواعد Rate Limiting
في Cloudflare أو مباشرة على خادمك، ضع حداً أقصى لعدد الطلبات من نفس الـ IP في فترة زمنية محددة. طلبات أكثر من 100 طلب في الدقيقة من عنوان واحد تكون في الغالب بوت وليست إنساناً.
الخطوة الخامسة: مراقبة السجلات بانتظام
هذه الخطوة يتجاهلها كثيرون وهي جوهرية. استخدم GoAccess أو AWStats لتحليل ملفات السجلات أسبوعياً وتحديد أي User-Agents جديدة تظهر بكميات كبيرة.
في هذه المرحلة من تطبيق كيف تمنع الذكاء الاصطناعي من استهلاك موارد موقعك، ستبدأ بملاحظة انخفاض واضح في الحمل على الخادم خلال أيام قليلة. وتذكر أن زحف البوتات له أنواع متعددة — ليس كل زحف ضاراً، فاحرص على الإبقاء على بوتات جوجل وبينج مفتوحة لضمان الفهرسة الطبيعية.
لماذا هذا الموضوع أهم مما تتخيل؟
الفوائد التي ستجنيها بعد تطبيق هذه الخطوات ليست مجرد أرقام تقنية:
على مستوى الأداء:
- انخفاض وقت الاستجابة بنسبة تصل إلى 40% في بعض الحالات
- تحسن ملموس في Core Web Vitals وبالتالي في ترتيب جوجل
- استقرار أكبر في أوقات الذروة
على مستوى التكاليف:
- توفير حقيقي في فاتورة الاستضافة الشهرية
- تجنب ترقية الخطة بسبب استهلاك مصطنع
على مستوى الملكية الفكرية:
- محتواك يبقى لك ولجمهورك أولاً
- تتحكم في من يستخدم بياناتك ولأي غرض
نصائح إضافية من التجربة الشخصية
بعد أشهر من التجربة والخطأ، هذه أهم النصائح التي أوصي بها:
- لا تحجب بوت جوجل الرئيسي أبداً — Googlebot مختلف عن Google-Extended. الأول للفهرسة والثاني لتدريب الذكاء الاصطناعي
- راجع قائمة User-Agents كل ثلاثة أشهر لأن الشركات تغير أسماء بوتاتها بانتظام
- لا تعتمد على طريقة واحدة فقط — الحماية الحقيقية تكون بطبقات متعددة
- اختبر بعد كل تغيير باستخدام أدوات مثل Screaming Frog للتأكد أن بوتات الفهرسة المشروعة لا تزال تعمل
- احتفظ بنسخة احتياطية من ملف .htaccess قبل أي تعديل
الأخطاء الشائعة التي يقع فيها الجميع
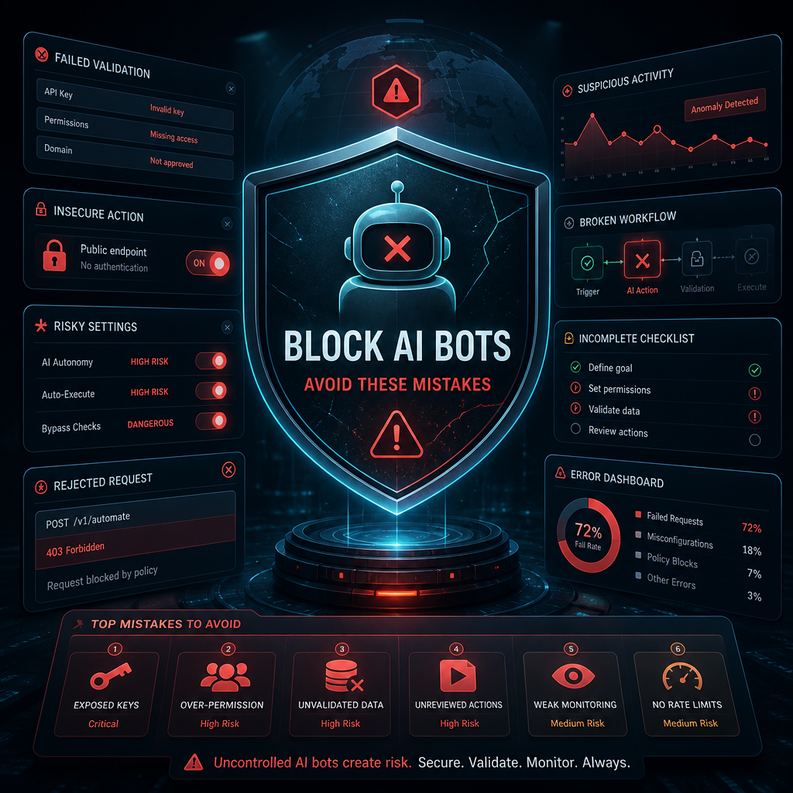
الخطأ الأول: حجب كل البوتات بشكل عشوائي رأيت أشخاصاً يضيفون Disallow: / لجميع User-agents في robots.txt — هذا يمنع حتى جوجل من فهرسة موقعك. الاستهداف الدقيق ضروري.
الخطأ الثاني: الاكتفاء بـ robots.txt فقط كما ذكرت، هذا الملف اتفاقية وليس قاناً. البوتات الخبيثة تتجاهله ببساطة. يجب دمجه مع حجب .htaccess.
الخطأ الثالث: إهمال التحديث الدوري قائمة بوتات الذكاء الاصطناعي تتغير باستمرار. كل شركة تطلق نماذج جديدة تأتي مع بوتات جديدة.
الخطأ الرابع: عدم اختبار الحماية كثيرون يضيفون القواعد ويظنون المشكلة انتهت. استخدم أدوات مثل curl لمحاكاة طلبات بوتات مختلفة والتحقق من أن الحجب يعمل فعلاً.
الخطأ الخامس: نسيان بيئات التطوير إذا كان لديك موقع اختبار أو staging، تأكد من تطبيق نفس الحماية عليه أيضاً.
كيف تحافظ على مستوى الحماية على المدى البعيد؟
الحماية ليست حدثاً لمرة واحدة بل هي ممارسة مستمرة. إليك خطة عملية:
أسبوعياً: راجع ملفات السجلات بحثاً عن User-Agents غريبة أو أنماط طلبات غير طبيعية.
شهرياً: تحقق من مواقع متابعة بوتات الذكاء الاصطناعي مثل Dark Visitors للاطلاع على البوتات الجديدة وإضافتها لقائمة الحجب.
كل ثلاثة أشهر: قم بمراجعة شاملة لأداء الخادم قبل وبعد الحماية وقيّم ما إذا كنت تحتاج لترقية الأدوات.
سنوياً: أعد تقييم استراتيجيتك الكاملة. هل الأدوات التي تستخدمها لا تزال فعالة؟ هل ظهرت حلول أفضل؟
خلاصة القول: الحماية استثمار وليس عبئاً
الموضوع الذي تحدثنا عنه اليوم ليس رفاهية تقنية — إنه ضرورة عملية لأي موقع جاد. كيف تمنع الذكاء الاصطناعي من استهلاك موارد موقعك هو سؤال يستحق إجابة مدروسة ومطبّقة، لأن التأخر في الاستجابة يعني تراكم الخسائر سواء كانت تكاليف استضافة أو محتوى مسروق أو أداء متراجع. زحف البوتات الذكية سيستمر ويتطور، ودورك هو أن تبقى خطوة أمامها دائماً.
ابدأ بالخطوة الأولى اليوم — حدّث ملف robots.txt، ثم انتقل لـ .htaccess، ثم Cloudflare. كل خطوة تضيف طبقة حماية إضافية. وإذا طبّقت كل ما شرحته في هذا المقال، ستلاحظ الفرق خلال أسبوع واحد فقط.
الأسئلة الشائعة
س: هل حجب بوتات الذكاء الاصطناعي يؤثر على ترتيب موقعي في جوجل؟ ج: لا، شريطة أن تحجب فقط البوتات المخصصة للذكاء الاصطناعي مثل GPTBot وGoogle-Extended، وتبقي Googlebot الرئيسي مفتوحاً. الفهرسة وتدريب الذكاء الاصطناعي في جوجل عمليتان منفصلتان بوتات مختلفة.
س: هل الطرق المذكورة تعمل مع جميع أنواع الاستضافة؟ ج: ملف robots.txt يعمل مع الجميع. ملف .htaccess خاص باستضافة Apache. إذا كنت تستخدم Nginx، ستحتاج لإعداد مماثل في ملف nginx.conf. أما Cloudflare فيعمل مع أي استضافة بغض النظر عن نوعها.
س: هل هناك إضافات ووردبريس تفعل كل هذا تلقائياً؟ ج: نعم، إضافات مثل Wordfence وWP Cerber توفر خيارات لحجب البوتات. لكن لا أوصي بالاعتماد عليها وحدها — الإعدادات المباشرة في .htaccess وCloudflare أقوى وأسرع في التنفيذ.
س: كيف أعرف إذا كانت البوتات تتجاهل ملف robots.txt؟ ج: راجع ملفات السجلات (access logs) على خادمك. إذا رأيت طلبات من User-Agents محجوبة في robots.txt لا تزال تصل، فهذا يعني أنها تتجاهله وتحتاج للحجب المباشر عبر .htaccess أو جدار الحماية.
س: هل يجب أن أحجب بوتات الذكاء الاصطناعي التابعة للشركات العربية أيضاً؟ ج: نعم إذا كنت تريد حماية محتواك الكاملة. القرار يعتمد على سياسة كل شركة في الإفصاح عن مصادرها وكيفية استخدامها للبيانات. تحقق دائماً من سياسة الخصوصية وشروط الاستخدام قبل اتخاذ القرار.